
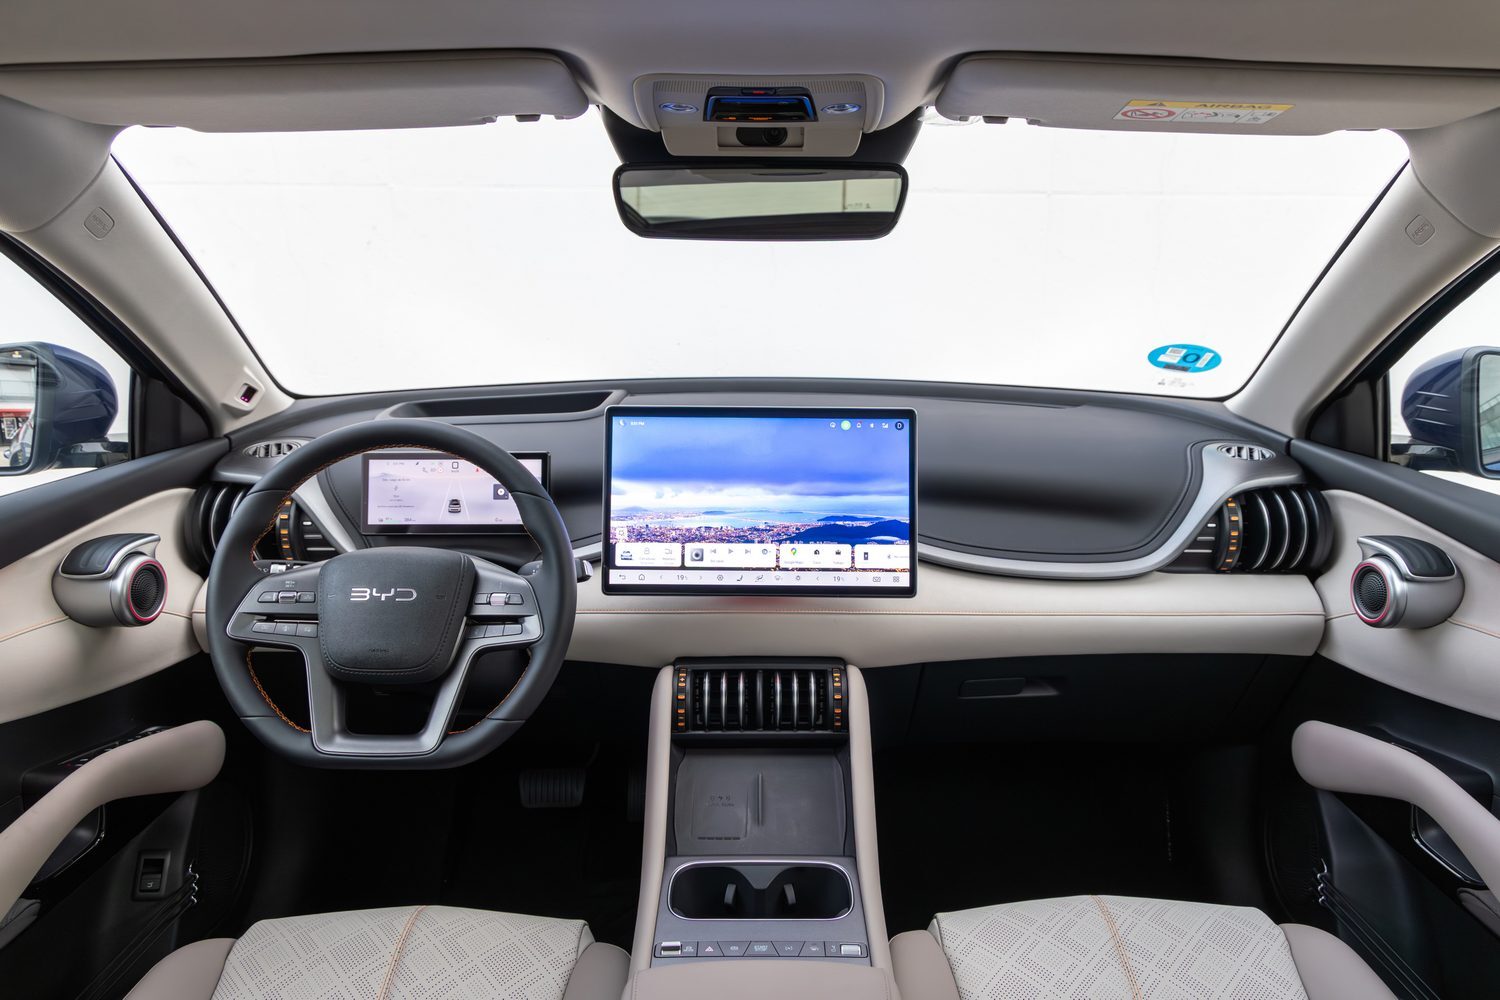
Los automóviles modernos están cada vez más próximos a convertirse en ordenadores sobre ruedas. Y eso significa que, además de las averías mecánicas y electrónicas tradicionales, existe un nuevo riesgo a considerar: que alguien pueda entrar en el sistema del coche y hacerse con el control de algunas de sus funciones.
Precisamente eso fue lo que lograron los investigadores de la empresa australiana de ciberseguridad Fortify Labs con un BYD Shark 6.
Según la ‘L’Automobile Magazine’, el equipo exploró una vulnerabilidad del sistema de infoentretenimiento DiLink de BYD, basado en Android, consiguiendo obtener acceso remoto al vehículo. La experiencia permitió localizar el automóvil, acceder al micrófono del habitáculo y controlar algunas funciones, incluyendo las luces y el limpiaparabrisas.
BYD reaccionó rápidamente y corrigió las vulnerabilidades identificadas. Pero la experiencia plantea una cuestión que va mucho más allá de la fabricante china.
Un BYD Shark 6 preparado para ser atacado
El ataque no se llevó a cabo contra el coche de un conductor desprevenido. Fortify Labs utilizó un BYD Shark 6 de 2025 perteneciente a la propia empresa y estableció condiciones específicas para entender hasta dónde podría llegar.
Antes de las pruebas, la pickup recibió todas las actualizaciones disponibles de BYD. La tarjeta SIM suministrada por el fabricante fue retirada posteriormente, para garantizar que los servicios en línea de la marca no se viesen afectados durante la experiencia.
El vehículo también tenía activado el acceso a los servicios conectados proporcionados por el fabricante, condición necesaria para la realización de la prueba.
Fortify Labs no se limitó a divulgar las conclusiones. El ataque fue mostrado en el programa “Four Corners” de la televisión australiana ABC, dando visibilidad a un problema que acompaña la creciente digitalización de los automóviles.
Hay una limitación importante: era necesario entrar primero al coche
A pesar del impacto de la demostración, hay una diferencia importante entre esta experiencia y un ataque realizado en condiciones normales.
Para poder tomar posteriormente el control remoto de algunas funciones, los investigadores primero tuvieron que tener acceso físico al interior del BYD.
La vulnerabilidad existente en el sistema de infoentretenimiento permitía instalar una aplicación de terceros, pero esa instalación tenía que hacerse desde el propio automóvil. Lo mismo ocurría con los permisos necesarios para acceder a la ubicación del vehículo o al micrófono: debían concederse presencialmente a través de la interfaz del coche.
Es decir, un atacante ubicado a miles de kilómetros no podría simplemente elegir un BYD Shark 6 en la calle y hacerse con su control a través de Internet.
Sin acceso previo al habitáculo, el ataque demostrado por Fortify Labs no sería posible.
Esto reduce considerablemente el riesgo de explotación maliciosa de la vulnerabilidad, aunque no la elimina por completo. Existen técnicas que permiten obtener acceso a determinados automóviles sin romper una ventanilla o forzar una cerradura, concretamente a través de ataques que imitan o retransmiten la señal de una llave.
La verdadera alerta puede ir mucho más allá de BYD
Es precisamente aquí donde la experiencia adquiere una dimensión mayor.
El BYD Shark 6 fue el coche utilizado por Fortify Labs, y BYD ya implementó las correcciones necesarias, pero los investigadores señalan un problema transversal a la industria.
El sistema DiLink utiliza Android como base, una plataforma que, bajo diferentes configuraciones y adaptaciones, está presente en los sistemas de infoentretenimiento de numerosos fabricantes.
Esto no significa que todos esos automóviles tengan la misma vulnerabilidad encontrada en BYD. Significa, sin embargo, que el creciente uso de plataformas informáticas comunes genera nuevos retos de ciberseguridad y hace esencial que fabricantes y proveedores identifiquen y corrijan rápidamente posibles fallos.
Cuanto más funciones de un automóvil están conectadas al software y a la conectividad, mayor es también la superficie de ataque potencial.
Los coches saben cada vez más sobre quién va a bordo
Existe todavía otra cuestión planteada por la experiencia australiana: la cantidad de información a la que un coche moderno puede acceder.
Localización, micrófonos, conexiones del teléfono móvil, hábitos de uso y distintos datos producidos por los sistemas del vehículo convierten a los automóviles conectados en una fuente cada vez mayor de información sobre sus usuarios.
El caso del BYD Shark 6 muestra, por tanto, dos caras de la misma evolución tecnológica. La conectividad permite controlar funciones de forma remota, recibir actualizaciones y añadir nuevos servicios al automóvil, pero también obliga a los fabricantes a tratar la ciberseguridad como una componente esencial de la seguridad del propio vehículo.
En este caso, la vulnerabilidad fue identificada por investigadores, en un automóvil preparado para la prueba y con acceso físico previo al habitáculo. BYD la corrigió.
La alerta que quedó es más amplia: a medida que los automóviles se convierten en ordenadores permanentemente conectados, protegerlos ya no significa solo impedir que alguien pueda abrir una puerta.
